Si vous avez déjà ouvert un cours de réseau, vous êtes forcément tombé sur lui. Sept couches empilées, des noms un peu abstraits (« Présentation », « Session »…) et une liste de protocoles à apprendre par cœur la veille de l’examen. Je vous avais présenter OSI master la semaine dernière qui vous permet de vous entraîner sur le sujet.
Le problème, c’est que le modèle OSI est souvent présenté comme une fiche de révision, alors qu’il s’agit surtout d’une façon de penser un réseau. Quand un collègue vous dit « le souci est en couche 2 » ou qu’un fournisseur vous vend un « load balancer de niveau 7 », c’est ce modèle qui sert de langage commun.
Dans cet article, nous allons reprendre le modèle OSI calmement : l’idée de départ avec une analogie du quotidien, le rôle réel de chaque couche, ce qui se passe quand vous tapez une adresse dans votre navigateur, puis une méthode de dépannage que j’utilise sur le terrain. Et je vous dirai aussi là où le modèle montre ses limites, parce qu’il en a.
Si vous débutez complètement, je vous conseille de lire en parallèle notre article sur l’adressage IP et les masques de sous-réseau.
Le modèle OSI en bref
Le modèle OSI (Open Systems Interconnection) est un modèle de référence normalisé par l’ISO (norme ISO/IEC 7498-1) qui découpe une communication réseau en 7 couches. Chaque couche a un rôle précis, rend un service à la couche du dessus et s’appuie sur celle du dessous. De la plus basse à la plus haute :
| N° | Couche | Rôle principal | Unité de données (PDU) | Exemples |
|---|---|---|---|---|
| 7 | Application | Fournir les services réseau aux applications | Données | Web, DNS, SMTP, SSH |
| 6 | Présentation | Représenter les données (encodage, format, chiffrement) | Données | ASN.1, encodages de caractères |
| 5 | Session | Organiser et synchroniser le dialogue applicatif | Données | RPC, points de reprise |
| 4 | Transport | Communication de bout en bout, ports, fiabilité | Segment (TCP) / Datagramme (UDP) | TCP, UDP |
| 3 | Réseau | Adressage logique et routage entre réseaux | Paquet | IPv4, IPv6 |
| 2 | Liaison de données | Accès au support, adressage local, détection d’erreurs | Trame | Ethernet, Wi-Fi (802.11), PPP |
| 1 | Physique | Transmission des bits sur le support | Bit | Cuivre, fibre, ondes radio |
Pour les retenir dans l’ordre, de la couche 1 à la couche 7, la phrase que je donne à mes étudiants mais il en existe tout un tas : « Pour Le Roi, Toujours Sa Place Assise » (Physique, Liaison, Réseau, Transport, Session, Présentation, Application).
Liste de phrases :
- Pour Le Réseau, Tout Se Passe Automatiquement
- Après Plusieurs Semaines, Tout Réseau Livrera Parfaitement
- Avec Paul, Sophie Travaille Rarement Le Printemps
- Aujourd’hui, Pierre Souhaite Trouver Rapidement Le Parapluie
- Après Plusieurs Soirées, Thomas Retrouve Les Pains
- Avec Patience, Sophie Termine Rapidement Les Projets
- Attention, Paul Sait Toujours Réparer Les Pannes
- Aujourd’hui, Papa Sait Tout Réparer Lui-même Parfaitement
- Après Plusieurs Siestes, Tom Retrouve La Pêche
- Avec Plaisir, Sam Teste Régulièrement Les Protocoles
- Au Petit-déjeuner, Sophie Trempe Rapidement Le Pain
Pourquoi le modèle OSI est encore important aujourd’hui
Petite anecdote historique d’abord, parce qu’elle explique beaucoup de choses. À la fin des années 1970 et dans les années 1980, l’ISO ne voulait pas seulement créer un modèle : elle voulait aussi une pile de protocoles OSI complète, censée devenir le standard mondial. Sauf que pendant ce temps, TCP/IP tournait déjà, était gratuit et se diffusait avec Internet. Au début des années 1990, la question était tranchée : TCP/IP avait gagné, et la plupart des protocoles OSI sont tombés dans l’oubli.
Ce qui a survécu, c’est le modèle lui-même. Et pour être honnête, je trouve que c’est la meilleure chose qui pouvait lui arriver.
Dans la réalité d’un service informatique, le modèle OSI vous sert à trois choses :
- Parler le même langage. « Switch de niveau 3 », « filtrage L4 », « WAF de niveau 7 » : tout le vocabulaire réseau et sécurité se réfère aux couches OSI.
- Dépanner avec méthode. Au lieu de tout tester au hasard, vous vérifiez couche par couche. On y revient plus bas avec des commandes concrètes.
- Raisonner sécurité. Une usurpation ARP (ARP spoofing) se joue en couche 2, un SYN flood en couche 4, une injection SQL en couche 7. Les protections ne sont donc pas les mêmes, et un pare-feu « classique » ne voit pas forcément ce qui se passe dans les couches hautes.
- Comprendre le fonctionnement des réseaux. Eh oui, en fait, tous les équipements et toutes les applications utilisent ce modèle pour rendre une information transportable sur un réseau.
C’est aussi un passage obligé pour les certifications réseau comme le CCNA, qui demande de connaître à la fois le modèle OSI et le modèle TCP/IP.
Analogie : le modèle OSI expliqué avec un colis
Avant de passer au vocabulaire officiel, prenons une image. Imaginez que vous envoyez un cadeau à un ami qui vit à l’autre bout de la France. Je ne suis pas sponsorisé par la poste !
- Vous écrivez une carte avec votre message : c’est le contenu utile, ce qui intéresse vraiment votre ami (couche 7, Application).
- Vous l’écrivez en français, lisiblement, et vous la glissez dans une enveloppe fermée pour que personne ne la lise en route (couche 6, Présentation : format et confidentialité).
- Vous prévenez votre ami par SMS : « je t’envoie trois colis, ouvre-les dans l’ordre » (couche 5, Session : organiser l’échange).
- Au guichet, vous choisissez un envoi recommandé avec accusé de réception ou une lettre simple : c’est exactement la différence entre TCP et UDP (couche 4, Transport).
- Vous indiquez l’adresse postale complète, et la poste fait transiter le colis de centre de tri en centre de tri (couche 3, Réseau : adressage et routage).
- À chaque étape, un livreur local prend le colis et l’amène jusqu’au prochain point, sans connaître la destination finale (couche 2, Liaison : transport de proche en proche).
- Et concrètement, il y a des camions, des routes, des vélos (couche 1, Physique).
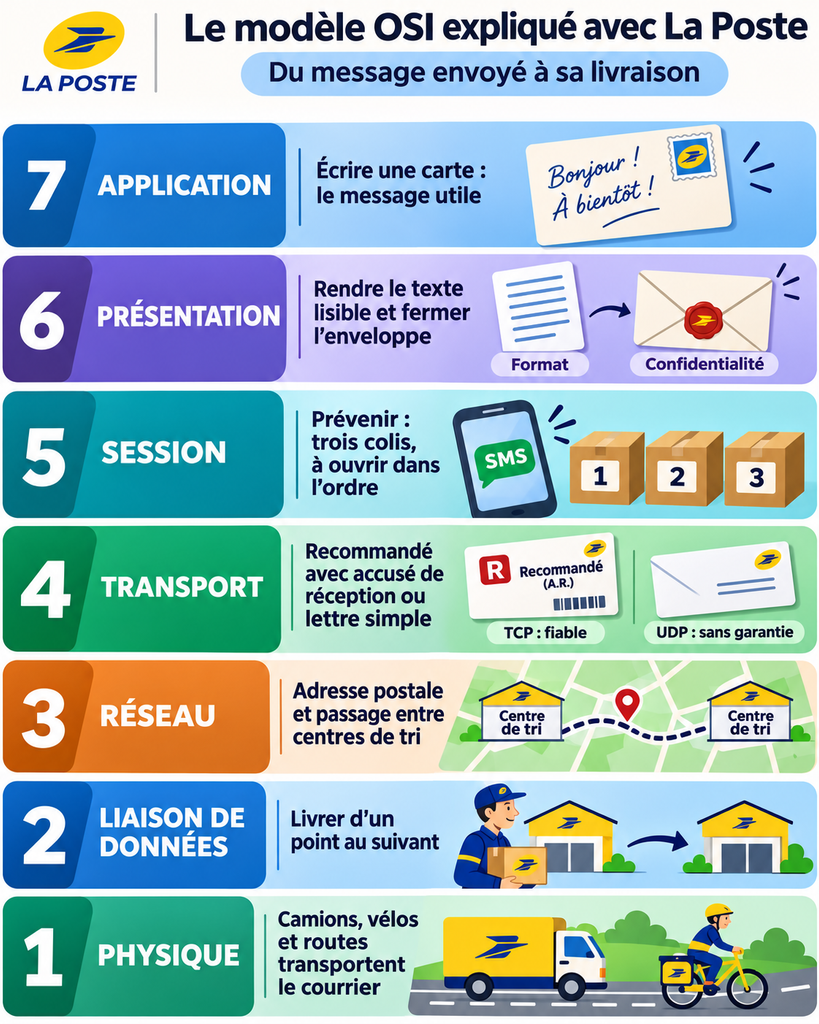
Le point important de cette analogie : chaque intervenant ne s’occupe que de son niveau. Le livreur ne lit pas votre carte, et votre ami n’a pas besoin de savoir quel camion a été utilisé.
Maintenant la version plus formelle et plus barbante 😁. Le modèle OSI a été publié par l’ISO en 1984 (norme ISO 7498), puis révisé en 1994 sous la référence ISO/IEC 7498-1. L’UIT-T publie un texte équivalent, la recommandation X.200.
Il repose sur trois notions qu’on oublie souvent :
Service : ce qu’une couche N offre à la couche N+1 au-dessus d’elle.
Protocole : les règles qu’une couche N utilise pour dialoguer avec la couche N de la machine distante (on parle de communication entre entités homologues).
Interface : le point d’accès entre deux couches adjacentes sur une même machine.
Pour faire simple : verticalement, les couches se rendent des services ; horizontalement, chaque couche « discute » avec sa jumelle de l’autre côté, via son protocole.
Fonctionnement détaillé des 7 couches
Couche 1 – Physique
C’est le monde des bits : des 0 et des 1 transformés en signaux électriques, lumineux ou radio. On y trouve les câbles (paires torsadées, fibre optique), les connecteurs RJ45, les fréquences Wi-Fi, les débits et la négociation de vitesse.
Un hub (concentrateur) est l’exemple typique d’équipement de couche 1 : il répète bêtement le signal sur tous ses ports, sans rien comprendre de ce qu’il transporte.
En pratique, c’est la couche qu’on vérifie trop tard. J’ai déjà vu un « problème de lenteur réseau » qui a occupé une équipe une demi-journée… pour finir sur un câble abîmé qui faisait tomber le lien à 100 Mb/s au lieu de 1 Gb/s. Rien de bien glorieux, mais très courant.
Couche 2 – Liaison de données
La couche 2 organise l’accès au support et la communication sur un même réseau local. Elle encapsule les données dans des trames, utilise les adresses MAC (48 bits, du type 3c:52:82:1a:4f:09) et ajoute un contrôle d’erreur (le champ FCS, un CRC en fin de trame Ethernet).
Dans les normes IEEE 802, elle est découpée en deux sous-couches : LLC (Logical Link Control) et MAC (Media Access Control).
L’équipement emblématique est le switch : il apprend quelle adresse MAC se trouve derrière quel port et ne transmet la trame que là où il faut. C’est aussi en couche 2 que vivent les VLAN (norme 802.1Q) et le protocole Spanning Tree.
Point clé, et j’insiste dessus en formation : une adresse MAC n’a de sens que localement. Elle ne traverse pas les routeurs.
Couche 3 – Réseau
Ici, on passe à l’échelle de l’interconnexion de réseaux. La couche 3 gère l’adressage logique (adresses IPv4 et IPv6) et le routage : trouver un chemin pour que le paquet arrive à destination, même à travers des dizaines de réseaux.
Le routeur est l’équipement de couche 3 par excellence. Il lit l’adresse IP de destination, consulte sa table de routage et décide de l’interface de sortie. Au passage, il décrémente le TTL (Time To Live) du paquet, ce qui évite qu’un paquet tourne en boucle indéfiniment.
On range aussi ICMP (le protocole utilisé par ping et traceroute) en couche 3, même s’il est transporté à l’intérieur de paquets IP. Premier exemple d’un protocole qui ne rentre pas parfaitement dans sa case. ICMP c’est aussi en couche 4 🤯.
Couche 4 – Transport
La couche 4 assure la communication de bout en bout, entre deux applications. C’est elle qui introduit les numéros de port (443 pour HTTPS, 22 pour SSH, 53 pour DNS…), ce qui permet à une même machine de gérer plusieurs échanges en même temps.
Deux protocoles dominent :
- TCP : orienté connexion (la fameuse poignée de main en trois temps SYN, SYN-ACK, ACK), fiable, ordonné, avec contrôle de flux et de congestion. Son unité de données est le segment.
- UDP : sans connexion, sans garantie de livraison, mais léger et rapide. Son unité est le datagramme. Parfait pour le DNS, la voix sur IP ou le streaming.
Pour ma part, je trouve que c’est la couche la plus intéressante à observer dans Wireshark : quand une connexion TCP se passe mal (retransmissions, fenêtres qui se réduisent, RST inattendus), c’est souvent là qu’on trouve la vraie cause d’une lenteur applicative.
Couche 5 – Session
La couche Session gère l’ouverture, le maintien et la fermeture du dialogue entre deux applications, ainsi que la synchronisation (des points de reprise permettant de reprendre un échange interrompu sans tout recommencer).
Je vais être honnête : c’est la couche la plus difficile à illustrer avec des protocoles modernes. Dans la pile TCP/IP, ses fonctions sont en grande partie assurées directement par les applications ou par la couche transport. On cite souvent RPC ou NetBIOS, mais dans la vraie vie, vous parlerez rarement de « problème de couche 5 ».
Couche 6 – Présentation
La couche Présentation s’occupe de la représentation des données : encodage des caractères, format des structures (la norme ASN.1, qu’on retrouve par exemple dans les certificats X.509), compression et chiffrement.
Son but : que deux machines qui ne représentent pas les données de la même façon puissent quand même se comprendre. Comme pour la couche 5, dans le monde TCP/IP, ce travail est généralement fait par l’application elle-même.
Couche 7 – Application
C’est la couche la plus proche de l’utilisateur, mais attention au piège : la couche 7 ne désigne pas réellement votre application. Votre navigateur ou votre client mail ne sont pas « en couche 7 ». Ce sont les protocoles qu’ils utilisent qui le sont : DNS, SMTP, IMAP, SSH, FTP…
Les équipements qui travaillent à ce niveau (proxy, pare-feu nouvelle génération, WAF, répartiteur de charge L7) peuvent lire le contenu des échanges : une URL, un en-tête HTTP, un nom de domaine. C’est pour cela qu’ils sont à la fois plus puissants et plus coûteux en ressources.
L’encapsulation : comment les couches s’emboîtent
Quand vous envoyez des données, chaque couche ajoute ses propres informations (un en-tête, parfois une queue) autour de ce qu’elle reçoit de la couche du dessus. C’est l’encapsulation. L’encapsulation permet de préparer les données avant leur envoi sur un réseau.
Lorsqu’un message est envoyé, il traverse les différentes couches du modèle OSI, de la couche 7 à la couche 1. À chaque étape, des informations sont ajoutées pour permettre aux équipements réseau de savoir comment transporter les données et où les envoyer.
Le message devient ainsi un segment, puis un paquet, ensuite une trame, avant d’être transmis sous forme de bits.
À l’arrivée, c’est l’inverse : chaque couche retire les informations qui la concernent pour retrouver le message d’origine. C’est ce qu’on appelle la désencapsulation.
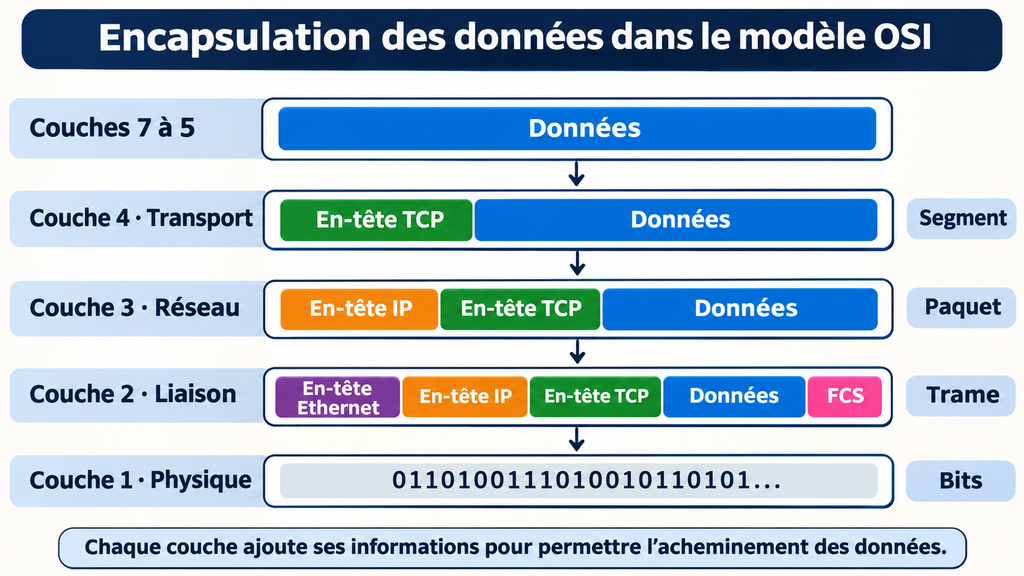
Un exemple chiffré pour rendre ça concret. Sur un réseau Ethernet classique, la MTU (taille maximale de ce que transporte une trame) est de 1 500 octets. Si on retire 20 octets d’en-tête IPv4 et 20 octets d’en-tête TCP (sans options), il reste 1 460 octets de données utiles par segment. C’est la fameuse valeur de MSS que vous verrez passer dans vos captures.
Et c’est exactement le genre de détail qui vous sauve le jour où un tunnel VPN ajoute ses propres en-têtes et que « certains sites ne chargent plus ».
Exemple concret : ce qui se passe quand vous tapez une URL
Prenons un cas que tout le monde connaît : vous tapez https://www.all-it-network.com dans votre navigateur, depuis un PC branché sur le réseau de l’entreprise. Voici, de façon simplifiée, ce qui se passe.
Pour commencer, la résolution DNS. Votre PC doit transformer le nom en adresse IP. Il envoie une requête DNS (couche 7), transportée en UDP sur le port 53 (couche 4), dans un paquet IP à destination du serveur DNS (couche 3).
Ensuite, trouver la sortie. Le serveur web n’est pas sur votre réseau local. Votre PC doit donc envoyer le paquet à sa passerelle par défaut. Mais pour construire la trame Ethernet, il lui faut l’adresse MAC de cette passerelle : il la demande avec ARP (si elle n’est pas déjà en cache).
Une fois l’adresse IP connue, la connexion TCP. Votre PC ouvre une connexion TCP vers le port 443 du serveur : SYN, SYN-ACK, ACK.
À partir de là, la négociation TLS chiffre l’échange, puis la requête HTTP part enfin vers le serveur.
Et pendant le voyage, il se passe quelque chose que beaucoup d’apprenants trouvent surprenant au début : à chaque routeur traversé, l’en-tête de couche 2 est entièrement reconstruit. Les adresses MAC source et destination changent à chaque saut, alors que les adresses IP source et destination, elles, restent les mêmes de bout en bout (sauf quand un équipement fait de la NAT, ce qui est le cas sur quasiment toutes les box et tous les pare-feu d’entreprise).
Retour à l’analogie du colis : le livreur change à chaque étape, l’adresse sur l’étiquette reste la même.
Tutoriel : observer les couches avec Wireshark, puis dépanner de bas en haut
Voir l’encapsulation de vos propres yeux
Rien ne vaut une capture pour comprendre le modèle. Vous allez voir, c’est rien de bien compliqué.
- Installez Wireshark (gratuit, disponible sous Windows, macOS et Linux).
- Lancez une capture sur votre interface réseau active.
- Dans un terminal, générez une requête HTTP non chiffrée (plus lisible pour l’exercice) :
curl http://httpforever.com/- Arrêtez la capture et tapez le filtre
httpdans la barre de filtre. - Cliquez sur la requête
GET /et regardez le panneau de détail.
Vous y êtes : Wireshark affiche les couches empilées, de bas en haut :

- Frame : les informations de capture (taille, horodatage), le point de vue « physique »
- Ethernet II : adresses MAC source et destination (couche 2)
- Internet Protocol Version 4 : adresses IP, TTL (couche 3)
- Transmission Control Protocol : ports, numéros de séquence, flags (couche 4)
- Hypertext Transfer Protocol : la requête HTTP elle-même (couche 7)
Petit exercice que je donne souvent : comparez l’adresse MAC de destination de votre trame avec la sortie de ip neigh (Linux) ou arp -a (Windows). Vous constaterez que ce n’est pas la MAC du serveur web, mais celle de votre passerelle. Toute l’explication de la partie précédente, en une ligne.
Dépanner une connexion couche par couche
Maintenant, la partie la plus utile au quotidien. Quand « ça ne marche pas », je vous propose de remonter les couches dans l’ordre. Voici les commandes que j’utilise sous Linux :
# Couches 1-2 : l'interface est-elle active, à quelle vitesse ?
ip -br link
sudo ethtool eth0 | grep -E "Speed|Duplex|Link detected"

# Couches 2-3 : la passerelle a-t-elle répondu à ARP ?
ip neigh

# Couche 3 : routage et joignabilité
ip route
ping -c 4 192.168.1.1
traceroute 1.1.1.1

# Couche 4 : le port distant est-il ouvert ?
nc -zv www.exemple.fr 443
ss -tlnp          # côté serveur : quel service écoute sur quel port ?

# Couches 5 à 7 : résolution, TLS et applicatif
dig www.exemple.fr
openssl s_client -connect www.exemple.fr:443 -servername www.exemple.fr </dev/null
curl -v https://www.exemple.fr
Sous Windows, la commande PowerShell Test-NetConnection www.exemple.fr -Port 443 vous donne en une seule commande le ping, la résolution et le test du port TCP. Très pratique.
Une nuance importante tout de même : un ping qui échoue ne prouve pas que la couche 3 est cassée. Beaucoup de pare-feu bloquent ICMP. Si nc arrive à se connecter au port 443 alors que le ping échoue, votre couche 3 fonctionne très bien.
Les erreurs fréquentes avec le modèle OSI
Vouloir ranger chaque protocole dans une seule case. Le modèle est plus propre que la réalité. ARP fait le lien entre adresses IP et MAC, entre couches 2 et 3. TLS est classé tantôt en couche 4, 5, 6 ou 7 selon les auteurs. BGP, un protocole de routage, s’appuie sur TCP (port 179), alors qu’OSPF est transporté directement dans IP. Et MPLS est si souvent décrit comme « couche 2,5 » que le terme est devenu courant. Si un examen vous demande « à quelle couche est TLS ? », regardez ce que dit votre support de cours : il n’y a pas de consensus universel.
Confondre l’application et le protocole applicatif. Je le redis parce que c’est l’erreur la plus fréquente que je corrige : Firefox n’est pas en couche 7, le web l’est.
Penser qu’un switch travaille forcément en couche 2. Les switchs de niveau 3 savent router entre VLAN. Et beaucoup d’équipements récents travaillent sur plusieurs couches à la fois.
Commencer le dépannage par le haut, au hasard. Accuser le pare-feu ou l’application avant d’avoir vérifié que le lien est actif et que la passerelle répond fait perdre un temps fou. Et oui, la fameuse « couche 8 » (l’utilisateur) existe aussi, mais elle n’est pas dans la norme. 😉
Le modèle OSI n’a jamais vraiment fait tourner Internet, mais il reste l’un des outils les plus utiles d’un technicien ou d’un ingénieur réseau. Sept couches, chacune avec son rôle : de la transmission des bits jusqu’aux protocoles applicatifs, en passant par l’adressage MAC, le routage IP et les ports TCP/UDP. Si vous ne deviez retenir que trois choses : chaque couche ne s’occupe que de son niveau, les adresses MAC changent à chaque saut alors que les adresses IP restent, et un dépannage méthodique couche par couche vous fera gagner bien plus de temps que des tests au hasard.
La prochaine fois que vous ouvrirez Wireshark, prenez deux minutes pour déplier chaque couche d’un paquet. Vous verrez, le modèle prend tout de suite plus de sens. Et quelques conseils en plus pour ceux qui sont arrivés jusqu’ici :
- Écrivez vos tickets en couches. « L3 OK (ping passerelle et traceroute OK), L4 KO : pas de réponse au SYN sur 443 » est infiniment plus utile que « le site ne marche pas ». Votre collègue de niveau 2 vous remerciera, et vous gagnerez du temps vous-même quand vous relirez le ticket trois semaines plus tard.
- Choisissez votre méthode de dépannage. Il existe trois approches classiques : de bas en haut (bottom-up), de haut en bas (top-down) et « diviser pour régner » (divide and conquer). Personnellement, je démarre souvent au milieu : un test sur la couche 3 ou 4 (ping, puis connexion sur le port). Si ça passe, je remonte vers l’applicatif ; sinon, je descends vers le câble et le switch. Ça dépend fortement du contexte, mais cette approche coupe le problème en deux dès le premier test.
- Pensez votre sécurité couche par couche. La défense en profondeur se lit très bien avec le modèle OSI : 802.1X et port security en couche 2, ACL en couche 3, filtrage avec état en couche 4, WAF et inspection applicative en couche 7. Un seul équipement ne couvre jamais tout.
- Ne soyez pas prisonnier du modèle. Il est utile pour structurer votre raisonnement, pas pour trancher des débats de classement. La RFC 3439 rappelle d’ailleurs qu’un découpage en couches trop rigide peut nuire à l’optimisation. Les protocoles récents comme QUIC (base de HTTP/3) réunissent des fonctions transport et chiffrement au-dessus d’UDP, ce qui brouille encore un peu plus les frontières. C’est normal : le réseau évolue, le modèle reste un outil.
J’espère que l’article vous sera utile, n’hésitez pas à le partager ! Et si vous avez une méthode de dépannage différente, ou une anecdote de à raconter, dites-le-moi en commentaire, je suis preneur.
FAQ sur le modèle OSI
Les questions qu’on me pose le plus souvent sur les 7 couches, avec des réponses courtes et concrètes.
Le modèle OSI est une façon de découper une communication réseau en 7 couches, chacune avec un rôle précis : transmettre les bits, acheminer les trames sur le réseau local, router les paquets, gérer la communication de bout en bout, jusqu’aux protocoles utilisés par les applications.
Il a été normalisé par l’ISO (norme ISO/IEC 7498-1). C’est un modèle de référence : il sert à comprendre, enseigner et dépanner, plus qu’à décrire exactement les protocoles réellement utilisés sur Internet.
De la plus basse à la plus haute : 1 Physique, 2 Liaison de données, 3 Réseau, 4 Transport, 5 Session, 6 Présentation, 7 Application.
Chaque couche a son unité de données (PDU) : le bit en couche 1, la trame en couche 2, le paquet en couche 3, le segment TCP ou le datagramme UDP en couche 4, et les données au-dessus.
Le modèle TCP/IP est celui qui fait réellement tourner Internet. Il compte 4 couches dans sa description de référence (RFC 1122) : liaison, Internet, transport et application. Les couches 5, 6 et 7 d’OSI y sont regroupées dans la seule couche application.
OSI est plus détaillé et plus théorique, ce qui le rend très pratique pour l’enseignement et le vocabulaire. TCP/IP est plus pragmatique et colle aux protocoles déployés.
Un switch classique travaille en couche 2 : il commute les trames en s’appuyant sur les adresses MAC. Un routeur travaille en couche 3 : il achemine les paquets d’un réseau à l’autre grâce aux adresses IP et à sa table de routage. Le hub, lui, se contente de répéter le signal en couche 1.
Attention toutefois : un switch de niveau 3 sait aussi router, notamment entre VLAN, et beaucoup d’équipements modernes travaillent sur plusieurs couches.
L’encapsulation est le mécanisme par lequel chaque couche ajoute ses propres informations (un en-tête, parfois une queue) autour des données reçues de la couche supérieure. Les données applicatives deviennent un segment, puis un paquet, puis une trame, puis des bits.
À la réception, l’opération inverse (la désencapsulation) retire les en-têtes un par un. Sur Ethernet, avec une MTU de 1500 octets, il reste 1 460 octets de données par segment TCP une fois retirés les en-têtes IPv4 et TCP sans options.
Il n’y a pas de réponse universelle. Le protocole TLS est classé selon les auteurs en couche 4, 5, 6 ou 7. Il s’appuie sur TCP, gère une session sécurisée et chiffre les données, ce qui touche plusieurs rôles du modèle à la fois.
C’est un bon exemple des limites du modèle OSI : il a été conçu avant la plupart des protocoles actuels, qui ne rentrent pas toujours proprement dans une seule case.
La phrase mnémotechnique la plus utilisée en français est « Pour Le Réseau, Tout Se Passe Automatiquement » : Physique, Liaison, Réseau, Transport, Session, Présentation, Application, de la couche 1 à la couche 7.
Au-delà du par cœur, associez chaque couche à un élément concret : le câble, le switch, le routeur, les ports TCP/UDP, puis les protocoles comme HTTP ou DNS.
Les protocoles de la pile OSI ont presque tous été abandonnés au profit de TCP/IP, à quelques exceptions près comme le protocole de routage IS-IS, toujours utilisé chez les opérateurs. En revanche, le modèle reste partout.
Il structure le vocabulaire (switch L3, filtrage L4, WAF de niveau 7), les méthodes de dépannage couche par couche et l’analyse des menaces : une usurpation ARP se joue en couche 2, un SYN flood en couche 4.
Si l’article vous a plu et si vous aimez mon travail, vous pouvez faire un don en suivant ce lien :